Ataques com IA: Cloudflare propõe defesa em seis pilares
Neste artigo
- Ataques com IA encadeiam falhas conhecidas
- O crescimento observado e os limites dos números
- Os seis pilares de proteção propostos pela Cloudflare
- Configurando uma regra de limitação de requisições
- APIs e bots exigem configurações específicas
- Tokens permanentes ampliam o alcance de uma invasão
- Planos, alternativas e o que permanece sem confirmação
- Fontes
- Perguntas frequentes
Ataques com IA aceleram a exploração de credenciais comprometidas e sistemas sem correções, colocando aplicações web, APIs e infraestrutura de nuvem sob pressão. Em 13 de novembro de 2026, a Cloudflare publicou um modelo de defesa com seis pilares para dificultar essas operações, que combinam agentes de inteligência artificial e ferramentas reais de testes de invasão.
Ataques com IA encadeiam falhas conhecidas
Plataformas como o ARTEX recebem objetivos em linguagem natural e coordenam agentes para planejar verificações, executar ferramentas e registrar resultados. O painel reúne ativos, progresso dos testes, tráfego capturado e evidências, enquanto o operador acompanha e orienta a atividade, conforme a Check Point Research.
O ScopeSentry alimenta o grafo de ativos do ARTEX com domínios, subdomínios, endereços IP, portas e endpoints. Essa integração conecta a descoberta da infraestrutura à investigação automatizada, segundo a Censys.
A Mandiant acompanha esses frameworks em incidentes desde pelo menos agosto de 2026. O avanço observado está na velocidade e no encadeamento de ações sobre problemas conhecidos, como senhas comprometidas e sistemas desatualizados, relata o Google Threat Intelligence Group com a Mandiant.
O ARTEX foi concebido para avaliações autorizadas, mas também passou a ser usado por criminosos. O CERT-EU alerta que o respeito ao escopo depende das regras configuradas e do comportamento do modelo: não há uma barreira técnica rígida que garanta essa restrição.
O crescimento observado e os limites dos números
Segundo a Cloudflare, mais de 50 famílias desses frameworks tentaram analisar clientes nos três dias anteriores ao anúncio. As requisições diárias cresceram 30 vezes desde 1º de outubro; os números representam a telemetria da empresa, sem medir todo o mercado.
Em relatório de 5 de novembro, a Censys identificou 1.465 hosts com consoles ARTEX expostos. Cerca de 650 compartilhavam configurações idênticas em dois conjuntos de hospedagem, restando aproximadamente 815 implantações com aparência distinta.
Essas contagens não devem ser somadas às da Check Point, que usa recortes de sistemas ativos e históricos. Também há diferenças na autonomia observada: a Check Point descreve campanhas quase inteiramente autônomas após o objetivo inicial, enquanto a Mandiant registra graus variados de automação.
Uma operação analisada pela Mandiant produziu 240 eventos de log, com tentativas sucessivas e erros possivelmente ligados a agentes sobrescrevendo o trabalho uns dos outros. A automação continua sujeita a falhas e pode deixar rastros identificáveis.
Os seis pilares de proteção propostos pela Cloudflare
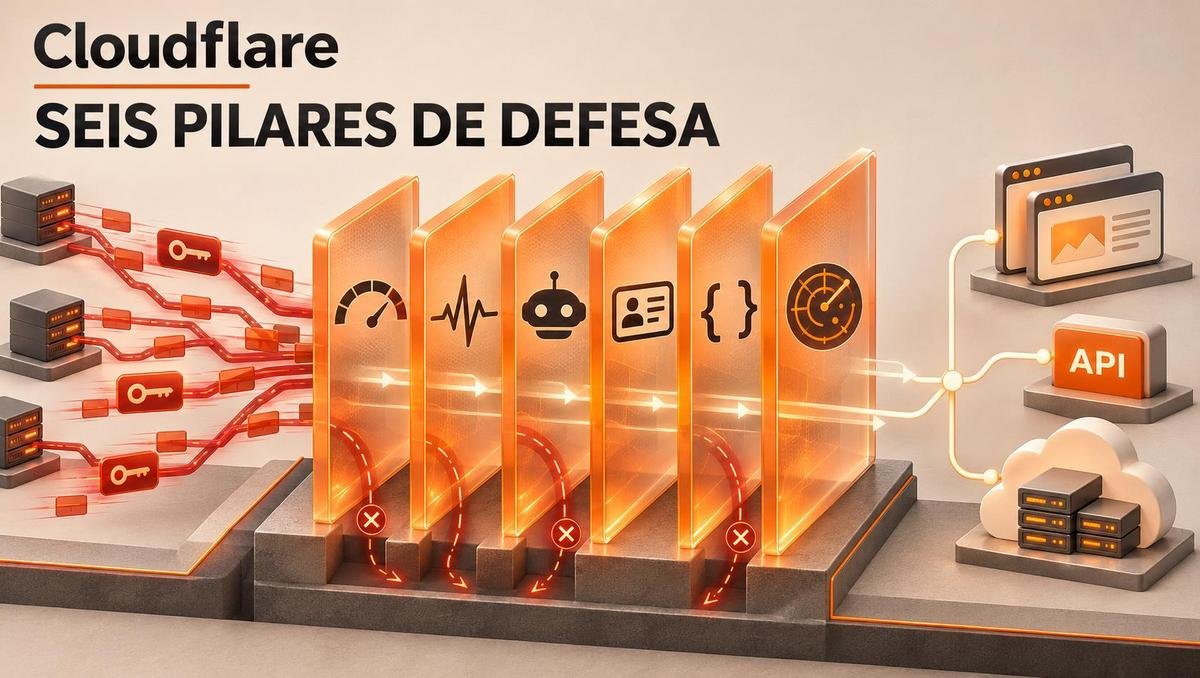
O Modern Security Model organiza as medidas defensivas em seis frentes:
- WAF e limitação de requisições para filtrar solicitações e controlar volume.
- Detecção de anomalias para identificar comportamentos fora do padrão.
- Defesa contra bots para tratar tráfego automatizado.
- Acesso condicionado à identidade.
- Validação de esquemas e controles explícitos.
- Inteligência de ameaças.
Na camada de acesso, as políticas do Cloudflare Access aceitam critérios como identidade, grupo no provedor de autenticação e postura do dispositivo.
O CERT-EU recomenda reduzir a exposição à internet, isolar painéis administrativos, corrigir ativos públicos, adotar autenticação multifator e monitorar privilégios. Falhas menores também devem permanecer no ciclo de correção, porque podem ser combinadas durante uma invasão.
Para aplicar proteções do proxy da Cloudflare, o tráfego HTTP/HTTPS precisa passar pela rede da empresa. Registros em DNS only direcionam as conexões ao servidor de origem; esse caminho não recebe a filtragem do proxy, conforme a documentação de DNS.
Configurando uma regra de limitação de requisições
A documentação da Cloudflare descreve a criação pelo painel:
- Abra Security rules no painel da Cloudflare.
- Selecione Create rule > Rate limiting rules.
- Preencha Rule name com o nome da regra.
- Defina a condição usando Field, Operator e Value, que correspondem à propriedade, à comparação e ao valor.
- Escolha em With the same characteristics as características usadas para formar os contadores.
- Informe em When rate exceeds o máximo de requisições e o intervalo de tempo.
- Selecione a ação em Choose action, dentro de Then take action.
- Configure a duração em Duration, conforme as opções disponíveis.
- Selecione Deploy para aplicar a regra ou Save as Draft para guardá-la sem implantação.
A Cloudflare recomenda validar inicialmente com a ação Log, antes de mudar para bloqueio ou desafio. No Enterprise, a aba Request rate analysis ajuda a comparar os limites com o tráfego observado, conforme o guia de escolha do limite.
Se clientes legítimos forem bloqueados, compare períodos normais e de ataque e ajuste as características dos contadores e o limite. Para organizações com múltiplas zonas Enterprise, há regras no nível da conta, criadas uma vez e distribuídas às zonas escolhidas.
APIs e bots exigem configurações específicas
Na documentação atualizada em 11 de novembro de 2026, o API Shield identifica Schema Validation 2.0 como a versão vigente. O recurso compara requisições com esquemas OpenAPI enviados pelo cliente e exige regras personalizadas para aplicar a mitigação.
Os arquivos devem usar semântica OpenAPI 3.0, em YAML ou JSON. Documentos 3.1 podem ser aceitos quando compatíveis com 3.0; recursos exclusivos de 3.1 e OpenAPI 2.0 ficam fora do suporte, assim como validação de respostas e referências externas.
Um erro `OneOf` exige conferir a requisição contra as alternativas do esquema. Ela pode não corresponder a nenhuma ou corresponder a várias, quando a exigência é atender exatamente a uma.
Na proteção contra automação, o Bot Management atribui pontuações de 1 a 99 às requisições. Valores abaixo de 30 são comumente associados a bots e podem orientar regras personalizadas ou Workers.
Já o Bot Fight Mode atua no domínio inteiro e pode desafiar tráfego legítimo de APIs e aplicativos móveis. Ele não aceita exceções por ações Skip de regras personalizadas do WAF; se houver interferência, a orientação é desativá-lo em Security Settings > Bot traffic > Bot Fight Mode ou avaliar uma modalidade com exceções.
Tokens permanentes ampliam o alcance de uma invasão
A Cloudflare relata incidentes em que tokens estáticos de CI/CD, sem expiração e com permissões amplas, ajudaram invasores a avançar entre ambientes. Em um caso, foram registradas 400 requisições de exportação de banco de dados em uma hora.
Nos tokens da própria API Cloudflare, a validade pode ser limitada por TTL, e o uso pode ser restringido a faixas de IP. Sem esse filtro, qualquer endereço IP pode apresentar o token, segundo a documentação de restrições.
Planos, alternativas e o que permanece sem confirmação
Até a publicação desta matéria, a Cloudflare exibia o Free por US$ 0; o Pro por US$ 20 mensais na cobrança anual ou US$ 25 na mensal; e o Business por US$ 200 mensais na anual ou US$ 250 na mensal. A contratação personalizada exigia orçamento.
O Super Bot Fight Mode integrava Pro, Business e Enterprise sem o complemento Bot Management. O Bot Management for Enterprise oferecia controles mais granulares.
Para aplicações no Google Cloud, o Cloud Armor oferece limitação por cliente, redução do tráfego excedente, bloqueio temporário, prévia de regras e logs. O AWS WAF filtra requisições HTTP/HTTPS dos recursos protegidos por conjuntos chamados web ACLs.
A disponibilidade específica no Brasil e o número de organizações brasileiras atingidas por ARTEX não foram confirmados. Também não há confirmação de auditoria independente que demonstre a eficácia conjunta dos seis pilares especificamente contra a plataforma.
O ARTEX foi publicado no GitHub em 26 de julho de 2026 por Autumn-27, sob licença AGPL-3.0. Segundo a Censys, o autor anunciou em 8 de outubro o encerramento das atualizações públicas e a mudança para código fechado após relatos de uso criminoso; cópias e derivações continuaram circulando.
Fontes
- Cloudflare: Modern Security Model e ataques coordenados por IA
- CERT-EU: riscos e recomendações sobre ARTEX
- Censys: histórico e exposição de consoles ARTEX
- Check Point Research: campanhas com ARTEX
- Google Threat Intelligence Group e Mandiant: frameworks ofensivos com agentes
Perguntas frequentes
ARTEX é um malware?
ARTEX foi criado para testes de invasão autorizados. Seu uso em campanhas criminosas foi documentado, mas a presença da ferramenta, isoladamente, não comprova uma invasão.
O ARTEX usa um modelo de inteligência artificial próprio?
Não. A plataforma depende de provedores externos, e as integrações disponíveis variam entre suas derivações.
Um console ARTEX exposto comprova atividade criminosa?
Não. A exposição identifica uma instalação acessível, mas não determina a finalidade dos testes nem a autorização do operador.
O plano gratuito da Cloudflare inclui proteção contra bots?
Sim. Até a publicação desta matéria, o Free incluía Bot Fight Mode, que aplica desafios ao tráfego identificado como automatizado.
Enviar um esquema OpenAPI já ativa o bloqueio de requisições inválidas?
Não. A validação identifica violações; o bloqueio exige configurar regras personalizadas após analisar as detecções.
Tokens da API Cloudflare vencem automaticamente?
Não por padrão. A validade precisa ser restringida na configuração do token.