Ataques DDoS ficam mais curtos e frequentes, diz Cloudflare
Neste artigo
- Ataques DDoS crescem em frequência e recuam nos extremos
- Amplificação DNS avança enquanto CLDAP perde espaço
- Operação contra botnets compõe o contexto da queda
- Como a proteção identifica tráfego de ataque
- Ajustando regras HTTP DDoS no painel
- Planos, registros e bloqueios indevidos
- Cuidados com equipamentos e opções em outras nuvens
- Fontes
- Perguntas frequentes
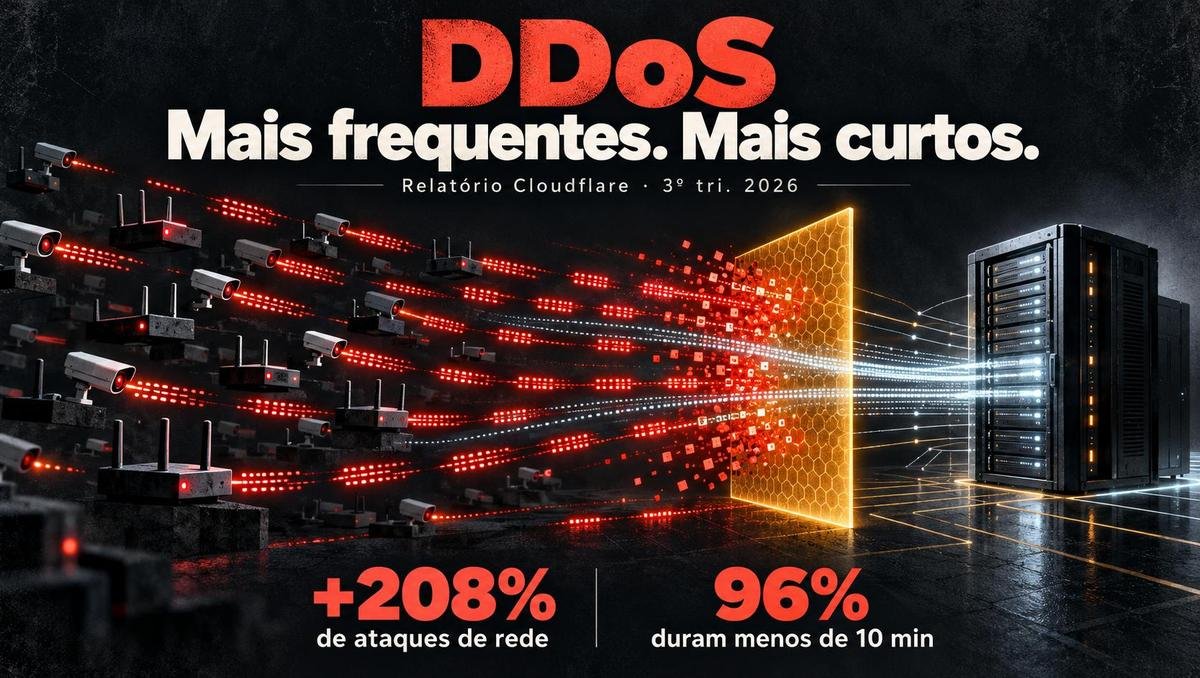
Ataques DDoS ficaram mais numerosos e concentrados em investidas curtas na rede Cloudflare no terceiro trimestre de 2026. Entre julho e setembro, a empresa mitigou 18,2 milhões de ataques de rede, alta de 208% sobre o mesmo período de 2025, enquanto os episódios acima de 1 terabit por segundo recuaram na comparação com o trimestre anterior.
Ataques DDoS crescem em frequência e recuam nos extremos
Publicado em 29 de outubro pela Cloudforce One, organização de inteligência de ameaças da Cloudflare, o relatório do terceiro trimestre chegou à 26ª edição. Os 18,2 milhões de ataques de rede equivalem a aproximadamente 8.226 por hora; separadamente, a empresa contabilizou 14,4 trilhões de requisições HTTP DDoS.
A duração e o tamanho ajudam a entender essa mudança: 96% dos ataques de rede terminaram antes de dez minutos e 98% ficaram abaixo de 1 Gbps. O crescimento de 208% corresponde ao total de ataques de rede, não exclusivamente aos episódios curtos.
Na outra ponta, os ataques acima de 1 Tbps caíram de 805 no segundo trimestre para 251 no terceiro, redução de aproximadamente 69%. A trajetória inverteu o movimento do primeiro semestre, quando a Cloudflare registrou 935 ataques dessa dimensão e crescimento de 519% entre o primeiro e o segundo trimestre, conforme o relatório semestral.
Essas estatísticas descrevem o tráfego observado pela Cloudflare, sem representar um censo de toda a internet. Também são medidas diferentes: a contagem de ataques de rede não deve ser somada ao volume de requisições HTTP.
Amplificação DNS avança enquanto CLDAP perde espaço
Um DDoS tenta esgotar os recursos de um serviço com tráfego distribuído entre múltiplos dispositivos. Para quem acessa o site atingido, os efeitos podem aparecer como lentidão ou indisponibilidade.
No trimestre, o uso de CLDAP recuou 99,5%, enquanto a amplificação DNS cresceu 215% e os UDP floods avançaram 122%. Na reflexão por CLDAP, serviços expostos sobre UDP na porta 389 podem ser usados para direcionar respostas ao alvo.
A amplificação DNS explora resolvedores abertos: pequenas consultas com o endereço de origem falsificado provocam respostas maiores enviadas à vítima. Já um DNS flood sobrecarrega diretamente os servidores DNS do alvo; os dois mecanismos exigem distinção na análise do incidente.
Os Estados Unidos lideraram os destinos atacados, seguidos por China e Indonésia. Mídia, produção e publicação permaneceram como o setor mais atingido na medição da empresa.
Operação contra botnets compõe o contexto da queda
Em 19 de março de 2026, o Departamento de Justiça dos Estados Unidos anunciou uma operação contra a infraestrutura de comando e controle das botnets Aisuru, KimWolf, JackSkid e Mossad, coordenada com ações no Canadá e na Alemanha.
Segundo documentos judiciais citados pelo órgão, essas redes haviam comprometido mais de três milhões de dispositivos, principalmente gravadores de vídeo, câmeras e roteadores. A infraestrutura era comercializada como serviço criminoso.
A operação é um antecedente relevante, mas não há relação causal comprovada entre ela e a redução trimestral dos ataques acima de 1 Tbps. Os totais do terceiro trimestre também não têm validação independente confirmada.
Para o Brasil, não foi confirmada uma mudança específica de disponibilidade relacionada ao relatório. O dado brasileiro disponível é anterior: no primeiro semestre, o país respondeu por 14,9% do tráfego de origem DDoS observado pela Cloudflare, chegando a 21,4% no segundo trimestre; isso indica origem do tráfego, sem estabelecer a nacionalidade dos responsáveis.
Como a proteção identifica tráfego de ataque
A Cloudflare separa ataques de rede e transporte, nas camadas L3/L4, de ataques à aplicação, na camada L7. Os conjuntos gerenciados abrangem HTTP/HTTPS e vetores de rede como UDP floods, SYN floods e DNS floods.
Os sistemas analisam amostras de tráfego fora do caminho de processamento. Entre os sinais descritos na documentação técnica estão endereços, portas, protocolos, taxas de pacotes, cabeçalhos HTTP, caminhos solicitados e erros retornados pelo servidor de origem.
Esse exame envolve metadados potencialmente associados a usuários e acessos, incluindo IPs e parâmetros de consulta. Não há prazo geral de retenção confirmado para esses metadados.
A cobertura exige integração: vale para zonas na Cloudflare, aplicações IP no Spectrum e prefixos no Magic Transit. Tráfego enviado diretamente ao IP de origem pode contornar o proxy e sua proteção, segundo a orientação de diagnóstico.
Ajustando regras HTTP DDoS no painel
O conjunto HTTP DDoS permanece habilitado; o administrador ajusta seu comportamento. Antes de um pico legítimo previsto, a orientação da Cloudflare é considerar ajustes para reduzir falsos positivos.
Há divergência entre páginas oficiais sobre a elegibilidade para personalização: a documentação geral restringe overrides ao Enterprise com Advanced DDoS Protection, enquanto a página específica de HTTP informa um override sem essa assinatura. Verifique o recurso disponível no plano antes de seguir a sequência de configuração.
- Acesse Security rules no painel Cloudflare.
- Abra a aba DDoS protection.
- Selecione Create override na área HTTP DDoS attack protection.
- Preencha Override name. No Enterprise com Advanced DDoS Protection, Override scope e Edit scope delimitam as requisições abrangidas, com até dez overrides.
- Ajuste Ruleset action ou Ruleset sensitivity para modificar o conjunto inteiro. Para regras específicas, use Rule configuration e Browse rules; algumas regras são somente leitura, e alterações individuais ou por categoria prevalecem sobre as gerais.
- Selecione Next após configurar regras específicas.
- Selecione Save para gravar a configuração.
Na implantação Enterprise, a recomendação oficial é começar com ações em Log, analisar o tráfego sinalizado, ajustar as regras e retornar às ações padrão. Log é exclusivo desse plano.
Planos, registros e bloqueios indevidos
Até a publicação desta matéria, a proteção DDoS padrão sem cobrança pelo volume dos ataques estava incluída nos planos Free, Pro, Business e Enterprise. A Cloudflare anunciou esse modelo em 2017 e apresentou a personalização das regras HTTP em setembro de 2021.
Na página brasileira de proteção para sites, os valores eram US$ 0 por mês no Free; US$ 20 mensais no Pro com cobrança anual ou US$ 25 na mensal; e US$ 200 mensais no Business com cobrança anual ou US$ 250 na mensal. Esses são preços dos planos de sites, não tarifas por ataque.
Os recursos de investigação variam. Segundo a documentação de análises, o Free oferece logs amostrados para WAF/CDN; Pro, Business e Enterprise têm acesso a Security Events, enquanto Network Analytics para Spectrum/BYOIP e Magic Transit aparece associado ao Enterprise.
Se visitantes legítimos forem bloqueados, identifique as regras envolvidas e reduza sua sensibilidade quando apropriado. A ausência de um identificador nos registros pode decorrer de uma regra interna não exposta pela empresa; IPs da Cloudflare nos logs do servidor podem refletir o funcionamento do proxy, exigindo a restauração dos IPs originais para interpretar os acessos.
Cuidados com equipamentos e opções em outras nuvens
O CERT.br recomenda atualizar firmware, trocar senhas administrativas e desativar serviços desnecessários. Para DNS, a orientação é restringir resolvedores recursivos à rede interna e desabilitar recursão em servidores autoritativos.
Na resposta a incidentes, mantenha atualizados os contatos de provedores, serviços de nuvem e CDN. O acompanhamento de padrões por ferramentas de monitoramento de fluxos ajuda a comparar o tráfego recebido com o comportamento habitual.
Para infraestrutura AWS, o AWS Shield oferece proteção Standard automática sem custo adicional e uma modalidade Advanced com mais recursos de proteção e resposta. No Azure, o Azure DDoS Protection protege L3/L4 em modalidades por IP ou rede; a proteção web em L7 exige WAF.
Fontes
- Cloudflare: relatório DDoS do terceiro trimestre de 2026.
- Cloudflare: relatório do primeiro semestre de 2026.
- Cloudflare: documentação de proteção DDoS.
- Departamento de Justiça dos EUA: operação contra quatro botnets.
- CERT.br: recomendações contra ataques DDoS.
Perguntas frequentes
Lentidão no site confirma um ataque DDoS?
Não. Lentidão, indisponibilidade e picos inesperados são indícios que precisam ser confrontados com o tráfego e os registros de acesso.
Preciso instalar um aplicativo no celular para receber proteção?
A proteção descrita atua na infraestrutura integrada à Cloudflare. A configuração cabe ao responsável pelo site, aplicação ou rede.
DDoS com pedido de resgate é igual a ransomware?
A extorsão por DDoS usa a ameaça de tirar um serviço do ar. Ela pode ocorrer sem criptografar os arquivos da vítima.
Meu roteador pode participar de ataques sem meu conhecimento?
Sim. Equipamentos invadidos podem integrar ataques distribuídos; atualizar o firmware, proteger a senha administrativa e desativar serviços desnecessários reduz essa exposição.