Golpes de GTA VI miram senha do Google, dinheiro e cripto
Neste artigo
- Golpes de GTA VI imitam o login do Google
- Códigos grátis e downloads exploram a pressa pelo lançamento
- APK falso e carteiras digitais exigem cuidados diferentes
- O que fazer depois de entregar dados ou instalar um APK
- Ativando a verificação em duas etapas no Google
- Conferindo a proteção de aplicativos no Android
- O que está comprovado e o que permanece incerto
- Fontes
- Perguntas frequentes
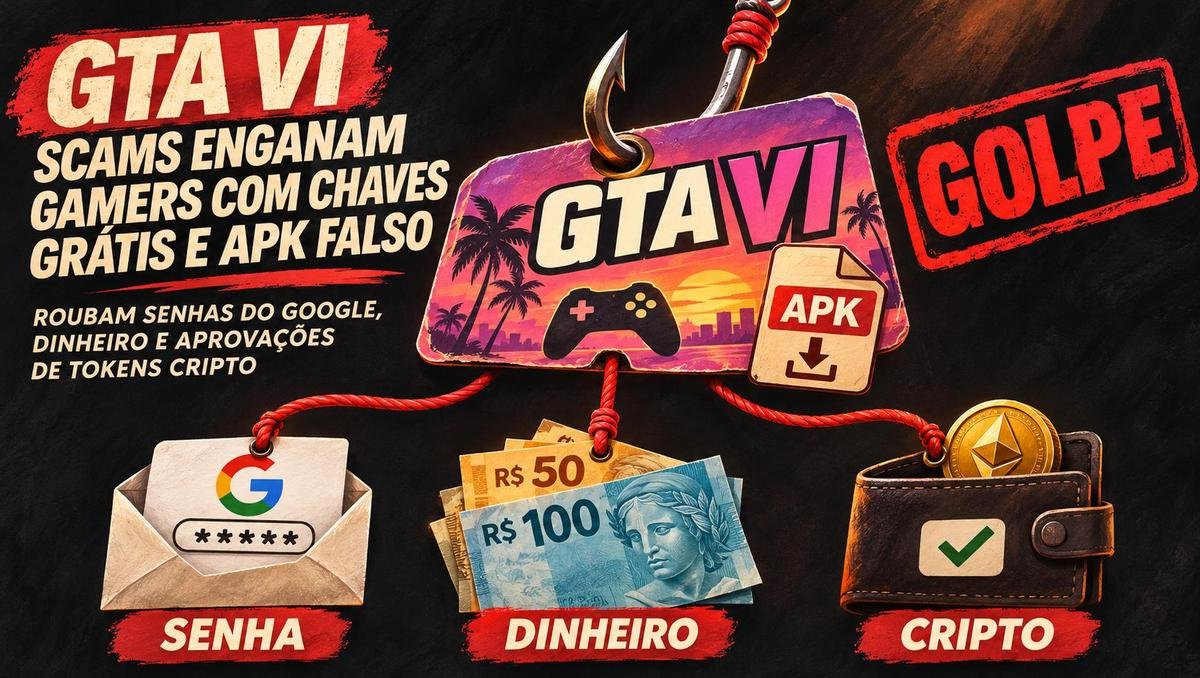
Golpes de GTA VI usam promessas de cópias gratuitas, códigos de acesso e downloads para capturar senhas do Google, receber pagamentos e obter permissões sobre criptoativos. A Malwarebytes documentou páginas fraudulentas que exploram o lançamento do jogo; reconhecer o endereço do login e o tipo de autorização solicitada ajuda a interromper essas armadilhas antes de entregar dados ou dinheiro.
Golpes de GTA VI imitam o login do Google
Uma das fraudes promete uma cópia gratuita a quem cumprir supostas condições de uma promoção. A etapa de “verificação” pede acesso com a Conta Google, mas o botão abre uma reprodução da tela de login dentro do próprio domínio fraudulento.
Até o título da aba imita o serviço. Segundo a pesquisa da Malwarebytes, publicada em 18 de novembro de 2026, a página foi preparada para fazer a vítima entregar as credenciais acreditando estar em uma autenticação legítima.
Esse é o mecanismo do phishing: uma mensagem, um anúncio ou uma página assume a aparência de algo conhecido para obter informações pessoais. O Google orienta a conferir o endereço antes de fornecer dados e a acessar a conta diretamente para verificar notificações de segurança.
O risco ultrapassa o e-mail. Uma conta comprometida pode expor serviços associados e facilitar a recuperação indevida de contas de jogos vinculadas àquele endereço.
Códigos grátis e downloads exploram a pressa pelo lançamento
Outras páginas usam geradores de códigos, questionários e instalações como condição para liberar o jogo. Conforme a Help Net Security, as ofertas investigadas podiam gerar comissões para seus operadores, enquanto o código prometido não chegava.
Contadores de unidades disponíveis e conversas de supostos ganhadores eram fabricados na própria página. Esses elementos criavam urgência para que a pessoa concluísse as tarefas sem verificar a procedência da oferta.
As plataformas anunciadas oficialmente também ajudam a identificar promessas incompatíveis. Até 19 de novembro de 2026, a Rockstar Games indicava GTA VI para PlayStation 5 e Xbox Series X|S; a Netcraft registrava, em sua atualização de 18 de novembro, que não havia anúncio de versão para PC.
No Brasil, o suporte do PlayStation informou lançamento para PS5 à meia-noite, no horário local, em 19 de novembro, com edições Padrão e Ultimate. A PlayStation Store é um canal oficial para conferir a distribuição, sem recorrer a geradores de códigos.
APK falso e carteiras digitais exigem cuidados diferentes
A promessa de jogar no celular também aparece nas armadilhas. O APK examinado tinha 36,8 MB, usava Unity e concentrava seu funcionamento em publicidade, segundo a Help Net Security. Até a publicação desta matéria, em 19 de novembro de 2026, o alerta informava que GTA VI não tinha versão oficial para Android ou iOS.
Nas carteiras digitais, a atenção precisa ir além do pedido de conexão. Em uma análise publicada em 1º de setembro, a Malwarebytes encontrou código que preparava transferências e aprovações de acesso a ativos em uma falsa oferta de cópia vazada.
As duas operações têm consequências distintas: uma transferência movimenta valores imediatamente; uma aprovação pode autorizar movimentações posteriores. A MetaMask explica que aprovações de tokens dão a um aplicativo descentralizado permissão para movimentar determinados tokens em nome do titular.
Por isso, simplesmente fechar a página ou desconectar a carteira não elimina aprovações já concedidas. As permissões precisam de revisão específica, com revogação das desnecessárias ou suspeitas.
O que fazer depois de entregar dados ou instalar um APK
A resposta deve acompanhar o que foi exposto. Quem digitou uma senha precisa proteger a conta; quem autorizou operações em uma carteira precisa examinar as permissões concedidas.
- Senha fornecida à página falsa: altere-a imediatamente pelo site oficial do Google. Troque também as senhas reutilizadas em outros serviços, conforme as orientações para contas comprometidas.
- Acesso à conta perdido: use a recuperação oficial do Google, inclusive se os criminosos tiverem alterado a senha ou os dados de recuperação.
- Alerta de login desconhecido: confira dispositivo, horário e local. Se não reconhecer a atividade, selecione Não, proteja a conta, como orienta a documentação do Google.
- Suposto GTA VI instalado por APK: desinstale o aplicativo e examine o dispositivo com uma ferramenta de segurança confiável, medida recomendada pela Malwarebytes.
- Aprovação concedida na carteira: revise as permissões e revogue as suspeitas, sem se limitar à desconexão do aplicativo.
Se uma fraude tiver sido paga por Pix, contate imediatamente a instituição financeira ou use a contestação no aplicativo para solicitar o Mecanismo Especial de Devolução. O Banco Central informa prazo de até 80 dias para a solicitação; a devolução passa por análise e depende da disponibilidade de recursos. O uso de Pix nas campanhas descritas não foi confirmado.
Ativando a verificação em duas etapas no Google
A verificação em duas etapas acrescenta proteção ao login. O Google também apresenta chaves de acesso e chaves físicas de segurança como opções que oferecem proteção contra phishing.
No computador, siga o procedimento oficial da Conta Google:
- Abra sua Conta do Google pelo acesso oficial.
- Acesse Segurança e login.
- Selecione Ativar a verificação em duas etapas, na área Como você faz login no Google.
- Siga as instruções exibidas na tela. Em contas de trabalho ou escola, a configuração pode depender do administrador.
Senhas exclusivas também reduzem a exposição de outros serviços quando uma credencial é roubada. A autoridade britânica de proteção de dados, ICO, recomenda essa prática e aponta gerenciadores de senhas como ferramenta para criar e armazenar credenciais diferentes.
Conferindo a proteção de aplicativos no Android
O Google recomenda manter a verificação de aplicativos pelo Play Protect ativada. O caminho documentado fica dentro da loja oficial:
- Abra a Google Play Store.
- Toque no ícone do perfil.
- Acesse Play Protect.
- Abra Configurações.
- Ative Verificar apps com o Play Protect.
Nas mesmas configurações, Melhorar a detecção de apps nocivos autoriza o envio automático de aplicativos desconhecidos ao Google para análise. Essa opção envolve compartilhar o aplicativo com o serviço, conforme a documentação do Google Play.
O que está comprovado e o que permanece incerto
A Netcraft observou aceleração nos registros de domínios relacionados ao jogo: aproximadamente 140 por semana entre julho e o fim de outubro, contra pelo menos 800 na semana anterior a 17 de novembro. Esses números medem registros observados, não vítimas.
Os achados também têm limites técnicos. O APK centrado em anúncios não foi classificado como malware confirmado, e a Netcraft não analisou o conteúdo dos downloads de PC acrescentados à atualização de 18 de novembro.
Um pedido de conexão de carteira, isoladamente, não comprova drenagem. A identificação de código para transferências e aprovações em uma campanha específica também não demonstra que todas as páginas semelhantes conseguiram retirar ativos.
Até 19 de novembro, não estavam confirmados o número de vítimas, os prejuízos totais ou campanhas direcionadas ao Brasil. As datas dos relatórios não estabelecem o horário de início dos ataques, e os achados não demonstram falha na infraestrutura da Rockstar ou do Google.
Fontes
- Rockstar Games: plataformas e disponibilidade de GTA VI.
- Google: proteção de uma conta comprometida.
- Malwarebytes: investigação sobre golpes de GTA VI.
- Help Net Security: senhas, dinheiro e carteiras como alvos.
- Netcraft: domínios e campanhas relacionadas ao lançamento.
- ICO: alerta sobre roubo de dados no lançamento.
Perguntas frequentes
O botão “Continuar com Google” garante que uma promoção é segura?
O texto do botão pode ser copiado por criminosos. Nas páginas investigadas, ele levava a uma imitação do login hospedada no domínio da fraude.
Os geradores de códigos investigados entregavam GTA VI?
Segundo a investigação, a recompensa prometida não chegava. Questionários, instalações e ofertas patrocinadas geravam comissões para os operadores.
GTA VI tem versão oficial para celular?
Até 19 de novembro de 2026, o alerta consultado não apontava edição oficial para Android ou iOS. O APK analisado era centrado em publicidade.
Como conferir se alguém entrou na minha Conta Google?
Revise os eventos de segurança e os dispositivos conectados na própria conta. Se encontrar uma atividade desconhecida, use as opções de proteção oferecidas pelo Google.
Desconectar uma carteira elimina as permissões concedidas?
Não. Aprovações de tokens podem continuar ativas após a desconexão e precisam ser revisadas e revogadas separadamente.
Um site sem aviso de perigo no navegador é confiável?
A ausência de alerta não comprova segurança. O Google recomenda evitar downloads e o fornecimento de dados em páginas desconhecidas mesmo quando nenhum aviso aparece.