Ataques autônomos com IA exploram falhas, alerta Google
Neste artigo
- Ataques autônomos com IA avançam da análise à exploração
- O avanço vinha sendo acompanhado durante 2026
- Quatro medidas para organizar a defesa empresarial
- Credenciais e segmentação limitam o alcance da invasão
- LLMjacking pode aparecer como uma conta inesperada
- O que o Google oferece com AI Threat Defense
- Limites da automação e opções de defesa
- Fontes
- Perguntas frequentes
Ataques autônomos com IA já conseguem analisar correções de software, identificar as falhas que elas resolvem e tentar explorá-las em sistemas ainda desatualizados, segundo alerta publicado pelo Google em 16 de novembro de 2026. Para empresas que mantêm aplicações web, servidores e infraestrutura de nuvem, o risco reforça a urgência de aplicar patches e preparar respostas capazes de interromper uma invasão.
Ataques autônomos com IA avançam da análise à exploração
O Google Threat Intelligence Group (GTIG), em trabalho com a Mandiant, relatou ter observado pela primeira vez frameworks de modelos de linguagem realizando descoberta e exploração de vulnerabilidades de maneira totalmente automatizada. O marco está descrito no relatório Agentic Threat Activity Crosses a Significant Threshold.
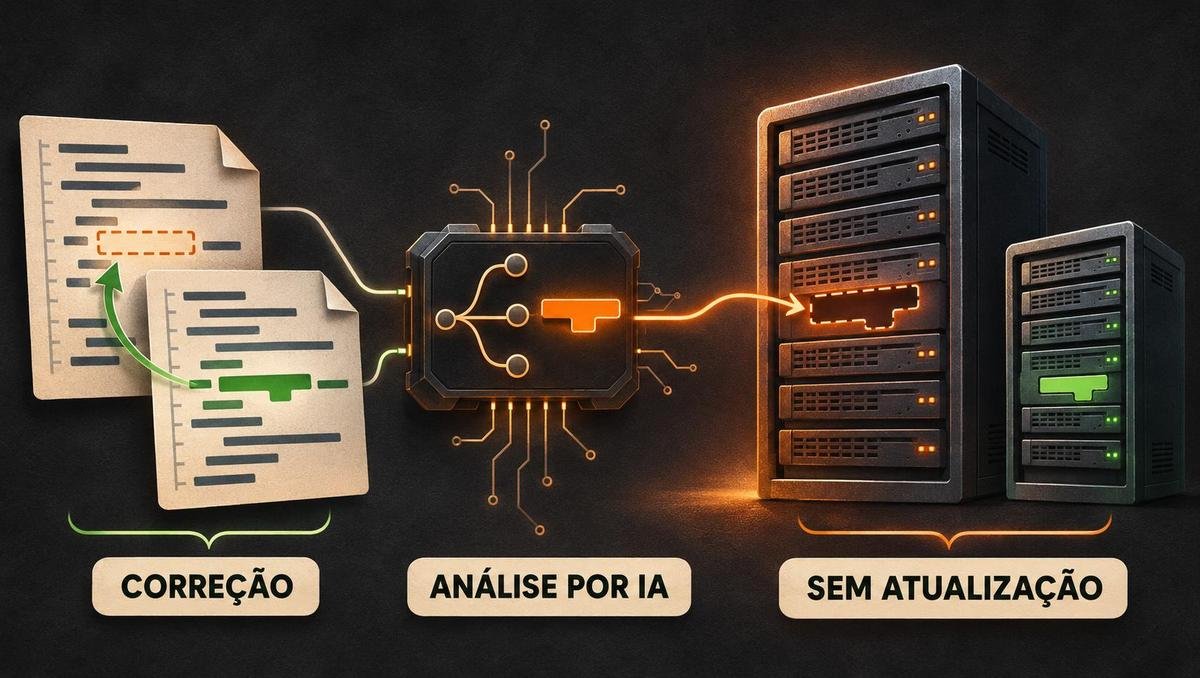
Um dos exemplos é o `exploit_agent`, encontrado em um servidor de preparação exposto. A ferramenta compara versões de código anteriores e posteriores a anúncios de correções, identifica possíveis vulnerabilidades, cria exploits e os executa automaticamente. Sua estrutura integra modelos locais e modelos avançados de diferentes fornecedores.
Essa comparação ajuda a entender por que uma falha corrigida continua perigosa. A atualização protege os sistemas que a recebem, mas também oferece pistas sobre o problema para quem procura instalações sem o patch. O alerta do Google destaca justamente os ataques contra esses ambientes.
O avanço vinha sendo acompanhado durante 2026
A novidade de novembro tem um recorte específico: a descoberta e a exploração automatizadas observadas pelo GTIG. O uso de agentes em campanhas criminosas já aparecia em relatórios anteriores.
Em fevereiro de 2026, o grupo descreveu o crescimento do uso de IA para reconhecimento, engenharia social e desenvolvimento de malware no último trimestre de 2025. Também registrou abuso do compartilhamento público de conversas para hospedar conteúdo enganoso.
O relatório de setembro documentou uma campanha do segundo trimestre em que invasores comprometeram um recurso de nuvem e, com agentes, planejaram, construíram e executaram uma operação de coleta massiva de credenciais em menos de seis horas.
Em 30 de outubro, a Mandiant detalhou o uso de ARTEX, PentAGI e CAIRN em incidentes investigados desde o fim de agosto. Esses frameworks interpretam erros, ajustam a abordagem e seguem por caminhos diferentes, com atividades que incluíram movimentação lateral, exploração de bancos de dados e preparação de exfiltração.
Quatro medidas para organizar a defesa empresarial
O modelo de defesa apresentado pelo Google organiza o trabalho em preparação, análise e priorização, correção e monitoramento. A sequência envolve decisões de infraestrutura e processos internos:
- Fortaleça a infraestrutura e organize os responsáveis pela priorização e pela resposta. A preparação precisa conectar segurança, desenvolvimento, operações e áreas de negócio.
- Analise a postura de segurança e priorize as exposições relevantes. Aplicações acessíveis publicamente, privilégios elevados e dados sensíveis ajudam a definir a ordem de investigação.
- Implemente um fluxo de verificação e correção das vulnerabilidades. O trabalho precisa acelerar a aplicação dos patches e confirmar o que foi corrigido.
- Mantenha detecção contínua e procedimentos de resposta previamente exercitados. Um alerta precisa encontrar uma equipe preparada para agir.
A documentação de gestão de vulnerabilidades do Google Cloud recomenda descobrir continuamente ativos expostos, incluindo aplicações web, APIs e ambientes de teste esquecidos. Para análises profundas de código, também orienta considerar linguagens sem segurança de memória.
Quando o volume de achados supera a capacidade de triagem, a recomendação é avaliar o risco dos ativos e escolher os repositórios e tipos de varredura antes de ampliar os scanners de IA. Responsáveis definidos, políticas, SLAs e métricas de cobertura fazem parte dessa organização.
Credenciais e segmentação limitam o alcance da invasão
Reduzir o acesso disponível depois do comprometimento de uma identidade é outra frente de proteção. Credenciais de curta duração e escopo limitado, segmentação de aplicações e menor exposição do plano de controle diminuem a vantagem que a automação oferece ao invasor, segundo a análise da Mandiant sobre frameworks ofensivos.
O ponto é limitar quais recursos uma credencial comprometida consegue alcançar. A movimentação lateral observada nas investigações torna essa separação relevante mesmo depois que um primeiro acesso já ocorreu.
Para contas pessoais, o CERT.br recomenda autenticação forte com segunda etapa e cuidados com backups. Seus materiais sobre IA também tratam de erros, exposição de dados e golpes.
LLMjacking pode aparecer como uma conta inesperada
O comprometimento também pode servir para consumir recursos de IA pagos pela vítima. Essa prática, chamada LLMjacking, envolve o uso indevido da infraestrutura de modelos e nuvem de uma organização.
Em investigações de 2026, a Mandiant registrou cobranças fraudulentas superiores a US$ 100 mil em um dia e acumulados de US$ 1 milhão antes da revogação do acesso. São valores de casos investigados, não uma estimativa para qualquer incidente.
Um aumento abrupto no consumo ou na cobrança deve motivar investigação, revisão de credenciais e acessos e revogação dos acessos comprometidos. Os prejuízos podem crescer em poucas horas.
A capacidade de investigar também exige atenção aos registros. A Mandiant observa que logs de auditoria de acesso a dados ficam desativados por padrão nas operações de inferência mencionadas no relatório; configurar esses registros ajuda a examinar chamadas suspeitas.
O que o Google oferece com AI Threat Defense
Anunciado em 27 de maio de 2026, o Google AI Threat Defense combina Gemini e modelos de outros fornecedores, priorização de riscos da Wiz, correção de código com CodeMender e conhecimento de incidentes da Mandiant.
Segundo o Google, a plataforma conecta a exposição real dos ativos à priorização e à criação de correções. As capacidades anunciadas incluem geração automática de testes antes da aplicação de patches e acompanhamento das bibliotecas corrigidas no código e em produção.
A arquitetura abrange ambientes multicloud, múltiplas IAs, SaaS e infraestrutura híbrida. A empresa também propõe modelos menores para cobertura contínua e modelos mais avançados para aplicações e achados de maior risco, buscando equilibrar cobertura e custo.
Até a publicação desta matéria, a página comercial direcionava interessados para contato com a empresa. A disponibilidade comercial específica no Brasil não estava confirmada.
O CodeMender, apresentado pela DeepMind em 6 de outubro de 2025, já tinha enviado 72 correções de segurança a projetos de código aberto durante seis meses de desenvolvimento. Esses resultados históricos incluíam projetos com até 4,5 milhões de linhas de código.
Limites da automação e opções de defesa
Os frameworks observados deixam rastros e tráfego que favorecem a detecção, conforme o relatório de novembro. A Mandiant também distingue detectar rapidamente de interromper a operação: um alerta pode chegar sem impedir que o invasor conclua seu objetivo.
A validação permanece relevante na correção automatizada. Na apresentação original do CodeMender, a DeepMind descreveu análise estática e dinâmica, testes diferenciais, fuzzing e ferramentas de verificação antes de encaminhar patches de qualidade para revisão humana.
Outras soluções atendem a partes desse trabalho. O Microsoft Security Copilot oferece assistência e automação para investigação, resposta e inteligência de ameaças, com integrações a Defender XDR, Sentinel, Intune e Entra.
Já o Amazon GuardDuty monitora continuamente contas, workloads e dados na AWS e gera achados sobre comportamentos suspeitos e comprometimentos. Até a publicação, sua cobrança seguia o uso. O ambiente protegido e a tarefa que a equipe precisa executar são critérios concretos para avaliar essas opções.
Fontes
- Google Cloud: relatório técnico sobre descoberta e exploração automatizadas
- Google Cloud: ARTEX e outros frameworks ofensivos
- Google Cloud: investigações sobre LLMjacking
- Google Cloud: gestão de vulnerabilidades com IA
- Google DeepMind: apresentação do CodeMender
- CERT.br: cartilhas de segurança
- Microsoft Learn: Security Copilot
- AWS: perguntas frequentes sobre GuardDuty
Perguntas frequentes
Os ataques autônomos já acontecem?
Sim. O GTIG registrou operações com descoberta e exploração automatizadas de vulnerabilidades. Esse achado descreve casos observados, sem estabelecer que a autonomia esteja presente em todas as invasões.
Quem não usa Gemini também pode ser afetado?
Sim. As investigações sobre roubo de recursos de IA abrangem diferentes fornecedores de modelos e serviços de nuvem.
O roubo de recursos de IA exige instalar malware?
Não necessariamente. Invasores também abusam de chaves válidas e endpoints expostos para consumir os serviços da organização.
Como proteger uma conta pessoal?
Use autenticação com segunda etapa e mantenha cópias de segurança. O CERT.br também orienta cuidados com golpes e exposição de informações ao usar IA.
O CodeMender trabalha apenas em vulnerabilidades descobertas?
A proposta também inclui mudanças preventivas no código, com adoção de estruturas e APIs mais seguras.